Szkolenia, doświadczenie zawodowe i niezależna certyfikacja kompetencji to trzy istotne elementy rozwoju zawodowego. Dla audytorów, pełnomocników i specjalistów systemów zarządzania coraz większe znaczenie ma nie tylko posiadana wiedza, lecz także możliwość wiarygodnego potwierdzenia swoich kwalifikacji. Taką możliwość zapewniają programy certyfikacji osób prowadzone przez jednostki akredytowane zgodnie z ISO/IEC 17024.
Czym różni się certyfikat kompetencji od dokumentu ukończenia szkolenia? Kto może ubiegać się o certyfikację, jakie wymagania trzeba spełnić i czy certyfikat zachowuje ważność bezterminowo?
Czym jest norma ISO/IEC 17024?
ISO/IEC 17024 to międzynarodowa norma określająca wymagania dla jednostek prowadzących certyfikację osób. Jej celem jest zapewnienie, aby proces oceny kompetencji był rzetelny, bezstronny i oparty na jednolitych, przejrzystych zasadach.
Norma reguluje m.in. sposób opracowywania programów certyfikacji, oceniania kandydatów, przeprowadzania egzaminów, podejmowania decyzji certyfikacyjnych oraz utrzymywania i odnawiania certyfikatów.
31 marca 2026 roku opublikowano ISO/IEC 17024:2026, która zastąpiła wydanie z 2012 roku. Nowelizacja uwzględnia współczesne wyzwania związane m.in. z wykorzystaniem sztucznej inteligencji w procesach oceny i certyfikacji kompetencji.
Norma znajduje zastosowanie w wielu sektorach gospodarki, jednak szczególne znaczenie dla specjalistów systemów zarządzania mają programy certyfikacji audytorów, wdrożeniowców, pełnomocników i menedżerów.
Czym jest akredytowana certyfikacja osób?
Certyfikacja osób polega na niezależnym potwierdzeniu, że kandydat spełnia wymagania kompetencyjne określone w konkretnym programie certyfikacji.
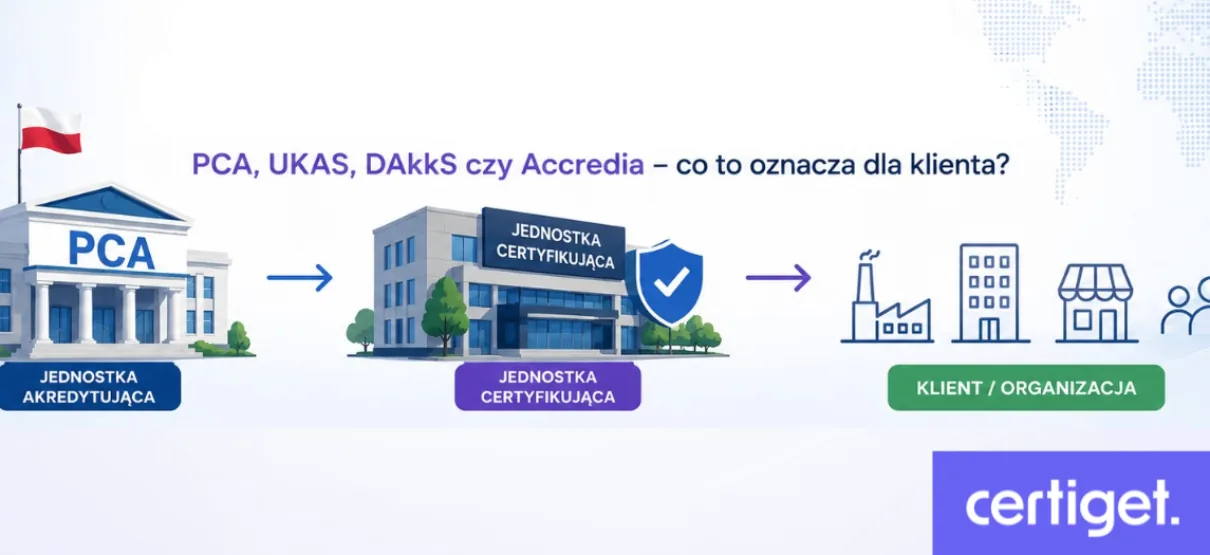
Akredytacja jest natomiast formalnym potwierdzeniem, że jednostka prowadząca taki proces posiada odpowiednie kompetencje i działa zgodnie z wymaganiami właściwej normy akredytacyjnej.
W praktyce oznacza to, że:
- Jednostka akredytująca ocenia kompetencje jednostki certyfikującej osoby, np. według ISO/IEC 17024.
- Jednostka certyfikująca osoby ocenia kwalifikacje kandydatów w ramach określonego programu certyfikacji.
- Kandydat uzyskuje certyfikat kompetencji po spełnieniu wymagań programu i otrzymaniu pozytywnej decyzji certyfikacyjnej.
W Polsce akredytacji jednostkom certyfikującym osoby udziela Polskie Centrum Akredytacji (PCA). Na świecie podobną funkcję pełnią m.in. United Kingdom Accreditation Service (UKAS) oraz ANSI National Accreditation Board (ANAB).
Warto pamiętać, że akredytacja dotyczy jednostki i jej określonego zakresu działalności, a nie automatycznie wszystkich szkoleń, egzaminów czy certyfikatów znajdujących się w jej ofercie.
Certyfikat ukończenia szkolenia a certyfikat kompetencji – czym się różnią?
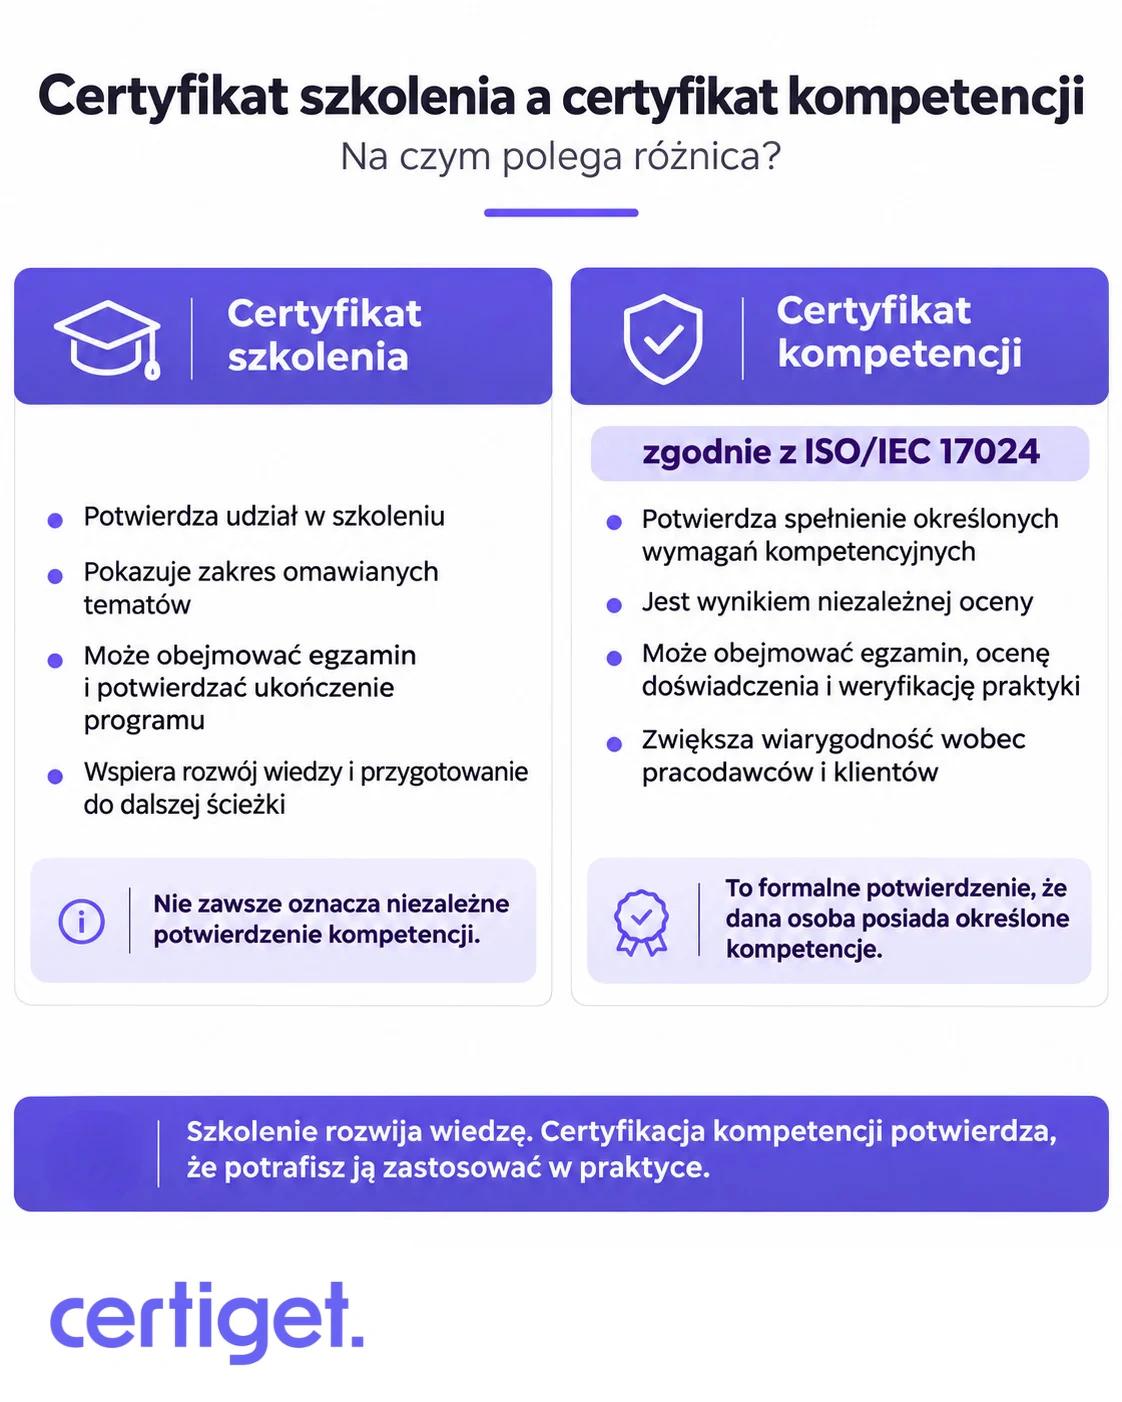
Ukończenie szkolenia ISO może zostać potwierdzone zaświadczeniem, certyfikatem uczestnictwa lub dokumentem potwierdzającym osiągnięcie określonych efektów uczenia się.
Certyfikat kompetencji wydawany w ramach akredytowanego programu certyfikacji osób ma inne znaczenie. Potwierdza, że kandydat przeszedł wymagany proces oceny i wykazał spełnienie kryteriów określonych dla danej funkcji zawodowej.
Przykładowo uczestnik szkolenia dla audytorów wiodących ISO/IEC 27001 może zdobyć wiedzę o planowaniu, prowadzeniu i raportowaniu audytów. Uzyskanie niezależnego certyfikatu kompetencji audytora wiodącego może jednak dodatkowo wymagać określonego doświadczenia zawodowego, praktyki audytowej i pozytywnej oceny kompetencji.
Szkolenie może przygotowywać do certyfikacji, ale samo jego ukończenie nie zawsze oznacza uzyskanie akredytowanego certyfikatu kompetencji.
Dlaczego warto uzyskać certyfikat kompetencji?
Akredytowana certyfikacja osób może przynieść korzyści zarówno specjalistom rozwijającym karierę, jak i organizacjom korzystającym z ich usług.
Przede wszystkim umożliwia niezależne potwierdzenie kompetencji w określonym obszarze zawodowym. Dla pracodawcy lub klienta certyfikat stanowi dodatkową informację o kwalifikacjach specjalisty, uzupełniającą jego wykształcenie i doświadczenie.
Certyfikacja może również zwiększać wiarygodność podczas realizacji projektów wdrożeniowych, prowadzenia audytów, świadczenia usług doradczych czy ubiegania się o kontrakty międzynarodowe.
W niektórych przypadkach określone certyfikaty zawodowe mają także znaczenie formalne – mogą stanowić jedną z dopuszczalnych metod wykazania kwalifikacji wymaganych przepisami prawa lub warunkami zamówienia.
Nie bez znaczenia pozostaje także rozwój zawodowy. Programy certyfikacji często przewidują okresową ocenę kompetencji, dokumentowanie doświadczenia i aktualizowanie wiedzy. Dzięki temu uzyskanie certyfikatu może być początkiem uporządkowanej, długoterminowej ścieżki doskonalenia zawodowego.
Certyfikacja kompetencji w praktyce – przykład NIS2 i cyberbezpieczeństwa
Znaczenie potwierdzonych kompetencji dobrze ilustrują regulacje dotyczące cyberbezpieczeństwa.
Dyrektywa NIS2 (UE) 2022/2555 zobowiązuje państwa członkowskie do zapewnienia obowiązkowych szkoleń członków organów zarządzających podmiotów kluczowych i ważnych. Szkolenia z cyberbezpieczeństwa stanowią również element wymagań dotyczących zarządzania ryzykiem.
Sama dyrektywa nie wprowadza jednak powszechnego obowiązku posiadania certyfikatu ISO/IEC 17024. Poszczególne państwa mogą ustanawiać bardziej szczegółowe wymagania krajowe dotyczące kwalifikacji i sposobów ich potwierdzania.
Polska – ustawa o krajowym systemie cyberbezpieczeństwa, znowelizowana w 2026 roku w związku z wdrożeniem NIS2, przewiduje m.in. coroczne, udokumentowane szkolenia kierownictwa określonych podmiotów. Jednocześnie polskie przepisy dopuszczają wykazanie kwalifikacji audytorów ustawowych poprzez wybrane certyfikaty zawodowe, w tym certyfikaty audytora wiodącego ISO/IEC 27001 i ISO 22301 wydane przez jednostki akredytowane w zakresie certyfikacji osób. Ta ścieżka kwalifikacyjna funkcjonuje od 2018 r. i pozostaje dostępna po nowelizacji. Art. 15 ust. 2 przewiduje też inne ścieżki oparte na praktyce zawodowej.
Słowacja – krajowe przepisy dotyczące cyberbezpieczeństwa wymagają, aby określone audyty wykonywali certyfikowani audytorzy cyberbezpieczeństwa. Zgodnie z § 29 ust. 3 certyfikację prowadzi podmiot sektora publicznego akredytowany w zakresie certyfikacji osób w obszarze cyberbezpieczeństwa. W przypisie 31b ustawa wskazuje STN EN ISO/IEC 17024 jako przykład.
Przykłady te pokazują, że niezależna certyfikacja kompetencji może odgrywać istotną rolę w regulowanych obszarach działalności. Nie oznacza to jednak, że każdy specjalista ds. bezpieczeństwa informacji lub audytor systemów zarządzania musi posiadać ten sam certyfikat.
Kto oferuje akredytowaną certyfikację osób?
Na rynku działają zarówno jednostki certyfikujące systemy zarządzania, które prowadzą również szkolenia i certyfikację kompetencji, jak i organizacje specjalizujące się przede wszystkim w certyfikacji zawodowej.
Przykładami akredytowanych jednostek oraz programów certyfikacji są:
-
TÜV NORD Polska (Polska) – akredytacja Polskiego Centrum Akredytacji (PCA), nr AC 118. Zakres obejmuje m.in. certyfikację audytorów wiodących systemu zarządzania energią wg ISO 50001, systemu zarządzania bezpieczeństwem informacji wg ISO/IEC 27001 oraz systemu zarządzania ciągłością działania wg ISO 22301.
-
DEKRA Certification (Polska) – akredytacja Polskiego Centrum Akredytacji (PCA), nr AC 178. Zakres obejmuje certyfikację audytorów wiodących systemu zarządzania bezpieczeństwem informacji wg ISO/IEC 27001.
-
PECB (Kanada / rynek międzynarodowy) – akredytacja United Kingdom Accreditation Service (UKAS), nr 21923. Zakres obejmuje m.in. certyfikację audytorów wiodących i specjalistów ds. wdrażania systemu zarządzania bezpieczeństwem informacji wg ISO/IEC 27001, systemu zarządzania jakością wg ISO 9001 oraz systemu zarządzania sztuczną inteligencją wg ISO/IEC 42001. Aktualny wykaz UKAS dla PECB nadal wskazuje ISO/IEC 17024:2012 jako podstawę akredytacji.
Organizacje takie jak TÜV NORD Polska czy DEKRA prowadzą działalność w obszarze certyfikacji systemów zarządzania, a także certyfikacji osób w odpowiednio akredytowanych zakresach. Z kolei PECB koncentruje się na certyfikacji zawodowej, oferując szkolenia za pośrednictwem sieci partnerów.
Na rynku działają również inni organizatorzy, w tym jednostki certyfikujące systemy zarządzania, firmy szkoleniowo-doradcze i organizacje branżowe. Przykładowo BSI oferuje szeroki wybór szkoleń dla audytorów i specjalistów systemów zarządzania, także w ramach programów posiadających zewnętrzne uznanie.
Wybierając organizatora, należy zatem sprawdzić nie tylko jego doświadczenie i ofertę szkoleniową, ale również to, która jednostka odpowiada za ewentualną certyfikację osoby oraz czy konkretny program znajduje się w zakresie jej akredytacji.
Jak uzyskać certyfikat kompetencji ISO/IEC 17024?
Droga do uzyskania certyfikatu zależy od wybranego programu certyfikacji. Najczęściej obejmuje kilka etapów:
- Wybór odpowiedniego programu – np. audytor wiodący ISO 9001, ISO/IEC 27001 lub ISO 50001 albo specjalista ds. wdrażania systemu zarządzania.
- Weryfikację wymagań wstępnych – dotyczących wykształcenia, doświadczenia zawodowego, praktyki audytowej lub przygotowania merytorycznego.
- Przygotowanie do oceny kompetencji – samodzielnie lub poprzez odpowiednie szkolenie, warsztaty i ćwiczenia praktyczne.
- Przystąpienie do procesu certyfikacji – złożenie dokumentów, udział w egzaminie lub innej formie wymaganej oceny.
- Uzyskanie decyzji certyfikacyjnej – po pozytywnej weryfikacji spełnienia wymagań programu.
Warto zwrócić uwagę, że nie wszystkie programy wymagają wcześniejszego ukończenia określonego szkolenia. W części z nich kandydat może przystąpić bezpośrednio do egzaminu, jeżeli spełnia pozostałe warunki.
Niektóre organizacje przewidują także różne poziomy certyfikacji, zależne od doświadczenia zawodowego. Pozwala to rozpocząć rozwój od poziomu podstawowego i ubiegać się o wyższy poziom po zdobyciu wymaganej praktyki.
Jak długo ważny jest certyfikat i jak wygląda jego odnowienie?
Uzyskanie certyfikatu kompetencji nie zawsze kończy proces certyfikacji. W wielu programach konieczne jest jego okresowe utrzymywanie i odnawianie.
Norma ISO/IEC 17024 przewiduje mechanizmy ponownej oceny kompetencji, natomiast okres ważności certyfikatu i szczegółowe warunki odnowienia są ustalane w ramach konkretnego programu.
Przykładowo TÜV NORD Polska wydaje certyfikaty kompetencji na okres trzech lat. W przypadku audytorów wymagane jest m.in. wykazanie praktyki zawodowej – co najmniej jednego audytu rocznie lub czterech audytów w okresie ważności certyfikatu.
Również PECB stosuje trzyletni cykl certyfikacji. W odpowiednich programach utrzymanie certyfikatu wymaga dokumentowania ustawicznego doskonalenia zawodowego (Continuing Professional Development – CPD), przestrzegania kodeksu etycznego oraz regulowania wymaganych opłat.
Zależnie od jednostki i programu odnowienie certyfikatu może wiązać się z dokumentowaniem audytów lub projektów, uczestnictwem w szkoleniach, wykazaniem aktualnego doświadczenia, a czasem ponownym egzaminem.
Przed przystąpieniem do certyfikacji warto zatem sprawdzić nie tylko koszt i warunki uzyskania certyfikatu, ale także jego ważność, wymagania dotyczące utrzymania oraz koszty ponownej certyfikacji.
Gdzie znaleźć szkolenia wspierające certyfikację kompetencji?
Wybór odpowiedniego szkolenia warto rozpocząć od określenia kompetencji, które chcemy zdobyć lub potwierdzić.
Inne przygotowanie będzie właściwe dla audytora wewnętrznego ISO 9001, inne dla audytora wiodącego ISO/IEC 27001, a jeszcze inne dla osoby odpowiedzialnej za wdrażanie systemu zarządzania energią ISO 50001.
W wyszukiwarce szkoleń Certiget można przeglądać i porównywać szkolenia z zakresu systemów zarządzania oferowane przez różnych organizatorów.
Dostępne filtry pozwalają zawężać oferty m.in. według normy, rodzaju szkolenia, typu organizatora, konkretnego dostawcy, uznania programu, rodzaju dokumentu po szkoleniu, terminu, formy zajęć i ceny.
Dzięki temu można porównywać programy przygotowujące do określonych funkcji zawodowych, w tym szkoleń dla audytorów wewnętrznych, audytorów wiodących, pełnomocników oraz specjalistów wdrażających systemy zarządzania.
Osoby zainteresowane akredytowaną certyfikacją kompetencji powinny dodatkowo sprawdzić, czy wybrane szkolenie jest powiązane z konkretnym programem certyfikacji osób według ISO/IEC 17024 oraz zweryfikować zakres akredytacji jednostki prowadzącej certyfikację.
Pozwala to świadomie zaplanować ścieżkę rozwoju: od zdobywania wiedzy, przez praktyczne doświadczenie i egzamin, aż po niezależne potwierdzenie oraz utrzymywanie kompetencji zawodowych.
Zobacz szkolenia według normy — ISO 9001, ISO/IEC 27001, ISO 50001:2018, ISO/IEC 42001:2023.
Świadomy rozwój kompetencji zawodowych
Certyfikacja osób zgodna z ISO/IEC 17024 stanowi jeden ze sposobów wiarygodnego potwierdzania kwalifikacji zawodowych. Jej wartość wynika nie tylko z samego dokumentu, lecz przede wszystkim z procesu oceny kompetencji oraz konieczności ich utrzymywania.
Dla audytorów, konsultantów i specjalistów systemów zarządzania może to oznaczać większą wiarygodność zawodową, dostęp do określonych projektów i uporządkowaną ścieżkę dalszego rozwoju.
Znajdź i porównaj szkolenia ISO w Certiget – sprawdź dostępne programy, organizatorów, formy szkoleń i możliwości rozwijania swoich kompetencji.
Rozwijaj swoje kompetencje
Znajdź i porównaj szkoleniaŹródła:
- ISO – ISO/IEC 17024:2026
- PCA – jednostki certyfikujące osoby
- PCA – TÜV NORD Polska (AC 118)
- PCA – DEKRA Certification (AC 178)
- UKAS – zakres akredytacji PECB
- TÜV NORD Polska – certyfikacja osób
- PECB – proces certyfikacji
- PECB – zasady utrzymywania certyfikacji
- Dyrektywa NIS2 (UE) 2022/2555
- Ustawa z 23 stycznia 2026 r. nowelizująca KSC
- Rozporządzenie Ministra Cyfryzacji z 12 października 2018 r.
- Słowacka ustawa o cyberbezpieczeństwie nr 69/2018 Z. z.