ISO 27001 – jednostki certyfikujące w Polsce. Jak wybrać i ile to kosztuje?
Wybór jednostki certyfikującej ISO 27001 to decyzja rynkowa – nie formalność
Jeśli szukasz jednostki certyfikującej ISO 27001 w Polsce, musisz wiedzieć jedno:
rynek nie jest jednolity, a różnice między jednostkami mają konsekwencje biznesowe zarówno w kosztach certyfikacji, jakości audytu, jak i uznawalności certyfikatu.
Znaczenie certyfikacja ISO/IEC 27001 w ostatnich latach istotnie wzrosło. W wielu sektorach pełni dziś rolę standardu rynkowego i warunku dopuszczenia do współpracy. Jednocześnie rośnie liczba jednostek certyfikujących oferujących ISO/IEC 27001 w Polsce, co zwiększa konkurencję, ale jednocześnie utrudnia wybór właściwego partnera.
Efekt:
- wybór nie jest oczywisty
- oferty różnią się nawet o 200–300%
- błędna decyzja ma konsekwencje biznesowe
W praktyce oznacza to, że wybór jednostki certyfikującej ISO 27001 w Polsce powinien być poprzedzony analizą rynku, a nie oparty na pojedynczej ofercie.
Co znajdziesz w raporcie ISO 27001
Raport ISO/IEC 27001 został zaprojektowany tak, aby odpowiedzieć na najwązniejsze pytania firm planujących wdrożenie i certyfikację systemu zarządzania bezpieczeństwem informacji wg normy ISO/IEC 27001 oraz uporządkować rozproszony rynek jednostek certyfikujących.
Rzeczywisty obraz rynku certyfikacji ISO 27001
- ile jednostek certyfikujących działa w Polsce
- jakie są modele działania (globalne, międzynarodowe, krajowe, partnerskie)
- kto ma realną pozycję rynkową
Różnice między jednostkami certyfikującymi ISO 27001
- wpływ na koszt certyfikacji ISO i utrzymania certyfikatu ISO
- wpływ na jakość audytu ISO 27001
- wpływ na uznawalność certyfikatu
Ile kosztuje ISO 27001 w Polsce
- struktura kosztów certyfikacji
- różnice cenowe między jednostkami
- co realnie wpływa na cenę
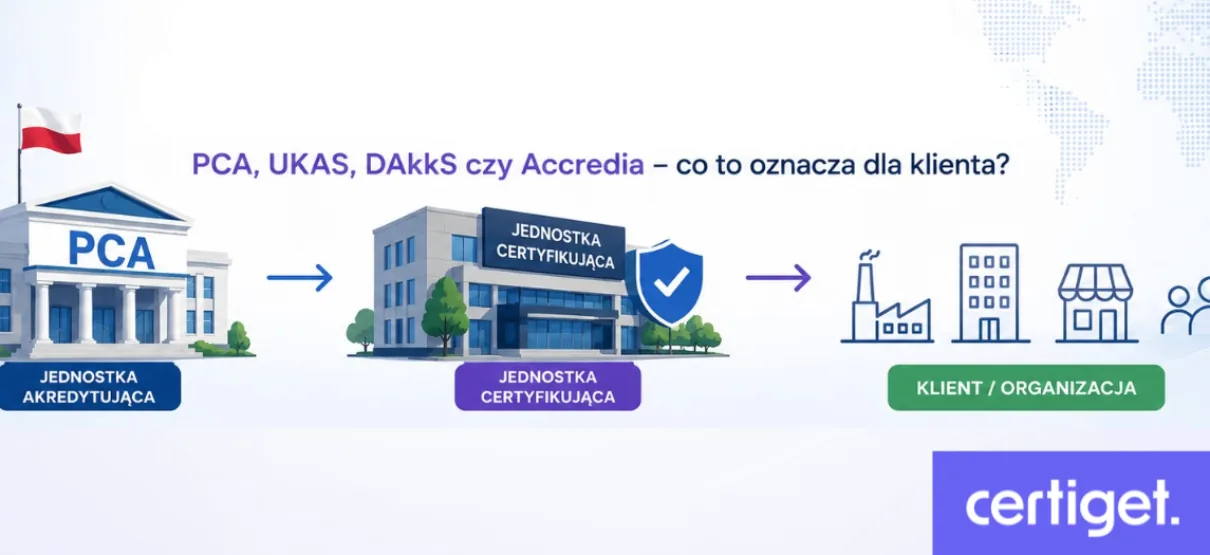
Akredytacja ISO 27001 – jak ją sprawdzić
- kiedy certyfikat ma wartość
- jak zweryfikować jednostkę
- najczęstsze błędy firm
Jak wybrać jednostkę certyfikującą ISO 27001
- kryteria wyboru
- proces krok po kroku
- rekomendacje Certiget
Dlaczego wybór jednostki ISO 27001 jest problemem
Rynek certyfikacji ISO 27001 w Polsce jest:
- rozproszony
- niejednorodny
- mało przejrzysty.
Brak analizy rynku powoduje, że firmy podejmują decyzje w warunkach asymetrii informacji – jednostka certyfikująca wie więcej niż klient.
Jak firmy wybierają jednostki certyfikujące (najczęstsze błędy)
- wybierają pierwszą ofertę
- kierują się ceną
- nie analizują akredytacji
- nie porównują rynku
Skutki złego wyboru jednostki ISO 27001
- przepłacanie
- słaby audyt ISO 27001
- problemy w przetargach
ISO 27001 – dlaczego ma dziś znaczenie
Znaczenie normy ISO/IEC 27001 w ostatnich latach wyraźnie wzrosło. W wielu branżach przestała być elementem przewagi konkurencyjnej, a stała się standardem rynkowym i często warunkiem współpracy.
1. ISO 27001 jako wymóg klientów i przetargów
Coraz więcej firm wymaga wdrożenia i certyfikacji ISO/IEC 27001 jako potwierdzenia, że informacje i dane są zarządzane w sposób uporządkowany, zgodny z międzynarodowym standardem, a nie w oparciu o przypadkowe działania.
W praktyce ISO 27001 jest dziś:
- warunkiem udziału w przetargach,
- elementem oceny dostawcy (vendor assessment),
- wymaganiem kontraktowym w zakresie bezpieczeństwa informacji.
Coraz częściej klienci pytają nie tylko o posiadanie certyfikatu, ale również: kto przeprowadził certyfikację ISO 27001 i czy jednostka jest akredytowana.
Co istotne, na podstawie danych Certiget widzimy, że zainteresowanie certyfikacją ISO 27001 rośnie również w branżach takich jak spożywcza czy produkcyjna, które wcześniej nie były bezpośrednio związane z cyberbezpieczeństwem.
2. ISO 27001 a regulacje NIS2 i DORA
Wzrost znaczenia ISO 27001 wynika również z rosnących wymagań regulacyjnych w zakresie cyberbezpieczeństwa. Dyrektywa NIS2 oraz rozporządzenie DORA wprowadzają obowiązki związane z:
- zarządzaniem ryzykiem bezpieczeństwa informacji,
- obsługą incydentów,
- ciągłością działania,
- nadzorem nad dostawcami.
ISO/IEC 27001 nie jest obowiązkowe wprost, ale w praktyce stanowi jedno z najczęściej stosowanych narzędzi do uporządkowania zgodności z tymi regulacjami. Dla wielu organizacji wdrożenie ISO 27001 jest najprostszą drogą do spełnienia wymagań w zakresie cyberbezpieczeństwa i compliance.
3. ISO 27001 a realne ryzyko biznesowe
Cyberbezpieczeństwo przestało być wyłącznie obszarem IT. Stało się jednym z głównych elementów zarządzania ryzykiem biznesowym, który bezpośrednio wpływa na ciągłość działania organizacji.
Firmy mierzą się dziś z realnymi zagrożeniami:
- ataki ransomware blokujące działalność,
- wycieki danych klientów i informacji poufnych,
- przerwy w dostępności systemów IT,
- ryzyko związane z dostawcami i outsourcingiem,
- błędy pracowników i brak kontroli dostępu.
W praktyce jeden incydent bezpieczeństwa może oznaczać:
- straty finansowe,
- utratę klientów,
- konsekwencje prawne,
- utratę reputacji.
ISO/IEC 27001 wprowadza systemowe podejście do zarządzania tym ryzykiem. Nie polega na wdrożeniu pojedynczych zabezpieczeń, ale na:
- identyfikacji i analizie ryzyka,
- wdrożeniu adekwatnych kontroli,
- monitorowaniu zagrożeń,
- ciągłym doskonaleniu systemu bezpieczeństwa.
ISO 27001 nie eliminuje ryzyka – pozwala nim świadomie zarządzać.
Dlatego dla wielu organizacji certyfikacja ISO 27001 nie jest już opcją, ale elementem zarządzania biznesem.
Wniosek:
ISO 27001 to standard rynkowy, nie przewaga.
Ile kosztuje certyfikacja ISO 27001
Koszt certyfikacji ISO 27001 w Polsce jest jednym z najczęściej wyszukiwanych tematów przez firmy planujące wdrożenie i certyfikacje systemu bezpieczeństwa informacji. Koszt certyfikacji ISO/IEC 27001 w Polsce zależy przede wszystkim od zakresu certyfikacji, liczby lokalizacji oraz złożoności organizacji. Ważnym czynnikiem jest liczba dni audytowych.
Koszt ISO 27001 – typowe widełki rynkowe:
- organizacje o ograniczonym zakresie (np. pojedyncza lokalizacja, prostsze środowisko IT): ok. 8 000 – 18 000 zł
- organizacje o umiarkowanej złożoności: ok. 15 000 – 40 000 zł
- organizacje o wysokiej złożoności (np. wiele lokalizacji, rozbudowane systemy, wysokie ryzyka branżowe): 40 000 zł+
Różnice między ofertami mogą sięgać nawet 200–300% dla tej samej organizacji.
Co wpływa na koszt certyfikacji ISO 27001
Najważniejsze czynniki:
- liczba dni audytowych (wynikająca z zakresu i złożoności),
- liczba lokalizacji objętych certyfikacją,
- złożoność środowiska IT (np. chmura, outsourcing, przetwarzanie danych),
- doświadczenie i specjalizacja audytora,
- model działania jednostki certyfikującej
W praktyce cena certyfikacji ISO 27001 nie wynika wyłączenie z „wielkości firmy”, ale z tego co dokładnie jest objęte certyfikacją i jak bardzo złożona jest organizacja.
Dlaczego ceny ISO 27001 różnią się nawet o 200–300%
Różnice cenowe w certyfikacji ISO/IEC 27001 są jednym z najbardziej zaskakujących elementów rynku. Dla tej samej organizacji oferty mogą różnić się nawet kilkukrotnie. Nie wynika to z „przypadku”, ale z konkretnych czynników. Cena certyfikacji ISO 27001 nie jest stała, ponieważ:
nie kupujesz „certyfikatu”, tylko usługę audytu o określonej jakości i zakresie. Dlatego porównanie ofert bez analizy szczegółów prowadzi do błędnych decyzji.
Główne przyczyny różnic cenowych:
- różna liczba dni audytowych dla tego samego zakresu
- różne interpretacje zakresu certyfikacji
- poziom doświadczenia audytora
- model biznesowy jednostki certyfikującej
- zakres usług w cenie
Jak wybrać jednostkę certyfikującą ISO 27001
Najważniejsze kryteria wyboru jednostki ISO 27001:
- akredytacja ISO/IEC 27001
- doświadczenie audytora
- rozpoznawalność jednostki certyfikującej
- koszt całkowity (nie tylko cena startowa)
- dopasowanie do rynku
Zasada:
najlepsza jednostka = najlepiej dopasowana, nie najtańsza
Pobierz raport ISO 27001 – jednostki certyfikujące w Polsce
[POBIERZ RAPORT PDF]
Jak otrzymać raport ISO 27001
Aby otrzymać raport „ISO/IEC 27001 – jednostki certyfikujące w Polsce”, wystarczy wykonać jeden krok: napisz wiadomość z informacją na adres: [email protected] lub przez nasz formularz kontaktowy.
Raport zostanie przesłany bezpłatnie w formie PDF.
Dlaczego warto pobrać raport
Raport został przygotowany na podstawie analizy rynku oraz danych Certiget i odpowiada na realne problemy organizacji.
Pobierając raport, zyskujesz:
- uporządkowany obraz rynku jednostek certyfikujących ISO 27001,
- wiedzę o realnych różnicach między jednostkami,
- wskazówki, jak uniknąć przepłacania,
- konkretne kryteria wyboru jednostki,
- rekomendacje oparte na praktyce rynkowej.
To materiał, który pozwala podjąć decyzję świadomie, zamiast opierać się na pierwszej ofercie lub cenie.
Certiget – porównanie jednostek certyfikujących ISO 27001
Na stronach: certiget.pl certiget.eu znajduje się szczegółowy katalog jednostek certyfikujących systemy zarządzania z całego świata, w tym z Polski.
Możesz:
- wyszukać jednostki ISO 27001
- porównać oferty
- sprawdzić akredytacje
- zobaczyć opinie klientów
To narzędzie, które porządkuje rynek i daje dostęp do danych, które wcześniej były rozproszone lub niedostępne. Certiget to niezależna platforma umożliwiająca porównanie jednostek certyfikujących ISO 27001 w oparciu o dane rynkowe, a nie deklaracje sprzedażowe.
FAQ – ISO 27001 i jednostki certyfikujące
Ile trwa certyfikacja ISO 27001?
Czas certyfikacji ISO/IEC 27001 zależy od zakresu certyfikacji, liczby lokalizacji, złożoności procesów oraz środowiska IT organizacji. Ważnym czynnikiem jest liczba dni audytowych ustalana przez jednostkę certyfikującą. W praktyce orientacyjnie:
- organizacje o ograniczonym zakresie i prostszej strukturze: ok. 3–5 dni audytowych
- organizacje o umiarkowanej złożoności: ok. 5–10 dni audytowych
- organizacje o wysokiej złożoności (np. wiele lokalizacji, rozbudowane IT): nawet 10–15+ dni audytowych
Należy podkreślić, że liczba dni audytowych nie wynika wyłącznie z wielkości firmy, ale przede wszystkim z zakresu certyfikacji i poziomu złożoności organizacji i ryzyk branżowych.
Czy każda jednostka certyfikująca ISO 27001 jest taka sama?
Nie. Jednostki certyfikujące ISO/IEC 27001 różnią się zakresem akredytacji, doświadczeniem audytorów, podejściem do audytu oraz rozpoznawalnością certyfikatu na rynku. W praktyce wpływa to bezpośrednio na jakość certyfikacji ISO 27001, jej koszt oraz uznawalność w przetargach i współpracy międzynarodowej.
Czy można zmienić jednostkę certyfikującą?
Tak – możliwy jest tzw. transfer certyfikatu ISO/IEC 27001 do innej jednostki certyfikującej. Proces ten jest standardową praktyką rynkową, jednak jego przebieg zależy m.in. od statusu certyfikatu oraz wyników wcześniejszych audytów. Ważne znaczenie ma również umowa zawarta z obecną jednostką certyfikującą. Różne podmioty stosują odmienne zapisy dotyczące okresu wypowiedzenia, kosztów czy warunków transferu. Dlatego przed zmianą warto przeanalizować ryzyka formalne i finansowe.
Na certiget.pl oraz certiget.eu można porównać jednostki certyfikujące ISO 27001, przeanalizować warunki współpracy i wybrać rozwiązanie dopasowane do sytuacji organizacji, minimalizując ryzyko niekorzystnych zapisów umownych.
Czy ISO 27001 jest obowiązkowe?
ISO/IEC 27001 nie jest obowiązkowe z punktu widzenia przepisów prawa, jednak w praktyce rynkowej bardzo często stanowi wymóg klientów, szczególnie w sektorach IT, finansowym i usługowym.
Coraz częściej certyfikacja ISO 27001 jest: warunkiem udziału w przetargach, elementem oceny dostawcy (vendor assessment), wymaganiem kontraktowym w zakresie bezpieczeństwa informacji.
W efekcie, mimo że norma nie jest formalnie obowiązkowa, w wielu przypadkach jest niezbędna, aby funkcjonować na rynku i rozwijać współpracę z klientami.
Czy certyfikat ISO 27001 ma taką samą wartość w każdej jednostce?
Nie. Wartość certyfikatu ISO 27001 zależy od jednostki certyfikującej, jej akredytacji oraz rozpoznawalności na rynku. W praktyce certyfikat wydany przez uznaną jednostkę ma większe znaczenie w przetargach i współpracy międzynarodowej.