Rynek certyfikacji w Polsce w 2026 roku zmienia się w kilku obszarach jednocześnie. ISO Survey 2025 pokazuje bardzo silny wzrost ISO/IEC 27001, podczas gdy ISO/IEC 42001 pozostaje dopiero zalążkiem nowego segmentu. Nowe wydania ISO 9001 i ISO 14001 rozpoczynają kolejny cykl przejściowy, a wzrost cen i dostępność audytorów wpływają już bezpośrednio na warunki zakupu certyfikacji. Równolegle w części jednostek certyfikujących zachodzą zmiany organizacyjne, które pokazują coraz silniejsze powiązanie struktur krajowych i regionalnych oraz rozwój nowych obszarów działalności.
Zmienia się również otoczenie całego rynku. Nowelizacja krajowego systemu cyberbezpieczeństwa i pierwsze obowiązki Cyber Resilience Act zwiększają znaczenie cyberbezpieczeństwa, rozwój energetyki jądrowej tworzy miejsce dla wyspecjalizowanych programów certyfikacji, a Global Accreditation Cooperation zastąpiła dotychczasowy globalny model oparty na dwóch organizacjach – IAF i ILAC.
Równolegle same jednostki certyfikujące coraz częściej organizują sprzedaż, szkolenia i Business Assurance ponad granicami pojedynczych krajów. Zmienia się też sposób wyszukiwania ofert: coraz większego znaczenia nabierają uporządkowane dane, możliwość zrozumienia rzeczywistych różnic między jednostkami oraz wyszukiwanie wspierane przez AI.
W tej analizie sprawdzamy, co faktycznie wydarzyło się na polskim rynku certyfikacji w 2026 roku, które kierunki mają potwierdzenie w danych i co może najmocniej wpływać na rynek w kolejnych latach.
ISO Survey 2025 pokazuje, gdzie polski rynek rzeczywiście rośnie
Najważniejszym nowym punktem odniesienia dla oceny sytuacji w 2026 r. są wyniki ISO Survey 2025, przedstawiające liczbę ważnych akredytowanych certyfikatów według stanu na 31 grudnia 2025 r.
Od edycji 2024 podstawowym źródłem badania są zagregowane dane IAF CertSearch, uzupełniane dodatkowymi źródłami. ISO zwraca przy tym uwagę, że pokrycie może różnić się pomiędzy krajami i poszczególnymi standardami.
Dla oceny dynamiki szczególnie użyteczny jest osobny plik porównawczy obejmujący dane dostawców uczestniczących zarówno w badaniu 2024, jak i 2025.
| Norma | Certyfikaty w Polsce 2024 | Certyfikaty w Polsce 2025 | Zmiana |
|---|---|---|---|
| ISO 9001 | 16 960 | 17 378 | +2,5% |
| ISO 14001 | 4 742 | 4 949 | +4,4% |
| ISO 45001 | 2 681 | 2 776 | +3,5% |
| ISO/IEC 27001 | 1 410 | 2 151 | +52,6% |
| ISO 22301 | 105 | 150 | +42,9% |
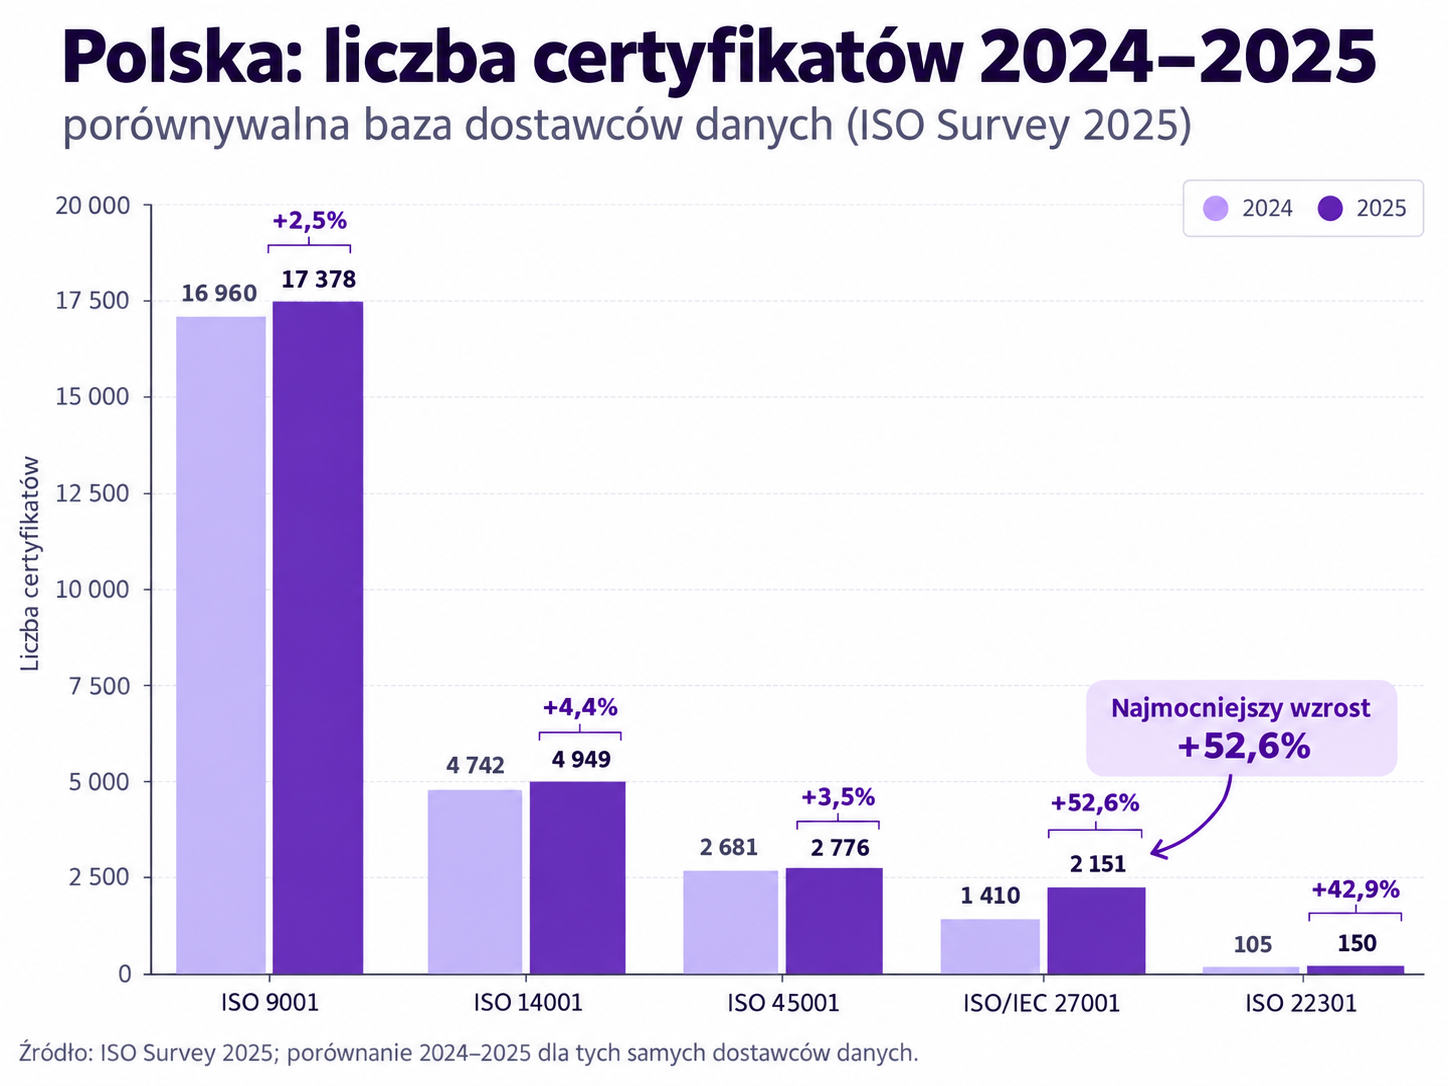
Zestawienie dobrze pokazuje, że nie wszystkie popularne systemy należy opisywać jednym określeniem „rosnący rynek”.
ISO 9001, ISO 14001 i ISO 45001 pozostają dużymi i dojrzałymi segmentami, ale ich dynamika jest relatywnie niewielka. Zupełnie inaczej wygląda ISO/IEC 27001, gdzie w porównywalnej bazie liczba certyfikatów wzrosła z 1410 do 2151 – o ponad połowę w ciągu roku.
Interesujący jest również ISO 22301. Skala pozostaje znacznie mniejsza, ale wzrost wpisuje się w szersze zainteresowanie odpornością organizacji, ciągłością działania i zarządzaniem ryzykiem.
ISO/IEC 27001 – najmocniejszy kierunek wzrostowy
Na koniec 2025 r. ISO Survey wykazał w Polsce 2151 ważnych certyfikatów ISO/IEC 27001 obejmujących 4128 lokalizacji.
Dane potwierdzają zmianę, która była wcześniej widoczna w zapytaniach klientów i działaniach jednostek: ISO/IEC 27001 przestało być systemem charakterystycznym przede wszystkim dla firm technologicznych.
Dodatkowo w 2026 r. na rynek zaczęło równocześnie oddziaływać kilka zmian regulacyjnych.
3 kwietnia weszła w życie nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wdrażająca NIS2. Według Ministerstwa Cyfryzacji nowe regulacje mogą objąć około 38 tys. podmiotów, a podmioty kluczowe i ważne zostały zobowiązane m.in. do wdrożenia systemu zarządzania bezpieczeństwem informacji.
Kolejny etap rozpoczął się 11 września 2026 r., kiedy zaczęły być stosowane obowiązki raportowe wynikające z Cyber Resilience Act. Producenci produktów z elementami cyfrowymi muszą zgłaszać aktywnie wykorzystywane podatności oraz poważne incydenty wpływające na bezpieczeństwo produktu. Pełne stosowanie CRA rozpocznie się 11 grudnia 2027 r. Strategia Cyfrowa Europy.
NIS2 i CRA dotyczą różnych poziomów odpowiedzialności. NIS2 koncentruje się na cyberbezpieczeństwie organizacji, natomiast CRA na bezpieczeństwie produktów z elementami cyfrowymi w całym ich cyklu życia.
Nie oznacza to, że certyfikat ISO/IEC 27001 zapewnia zgodność z NIS2 lub CRA. Oba kierunki regulacyjne powodują jednak, że zarządzanie ryzykiem, dostawcami, incydentami, podatnościami i odpowiedzialnością za bezpieczeństwo staje się zagadnieniem biznesowym dla znacznie większej grupy organizacji.
W procesach prowadzonych przez Certiget zainteresowanie ISO/IEC 27001 jest dziś widoczne nie tylko w IT, lecz również w produkcji, usługach profesjonalnych, finansach, administracji oraz w organizacjach funkcjonujących jako dostawcy większych przedsiębiorstw.
Zmienia to także znaczenie kompetencji jednostki. Ta sama norma może obejmować firmę SaaS, zakład produkcyjny z rozbudowanym OT czy organizację regulowaną. Formalnie przedmiot certyfikacji pozostaje ten sam, ale profil potrzebnego zespołu audytowego może być zupełnie inny. Zobacz także ISO/IEC 27001 oraz jednostki certyfikujące ISO/IEC 27001 w Polsce.
ISO/IEC 42001 – rynek dopiero się tworzy
ISO/IEC 42001 wymaga zupełnie innej interpretacji.
Był to pierwszy ISO Survey obejmujący ten standard. Globalnie na koniec 2025 r. wykazano 271 ważnych certyfikatów obejmujących 572 lokalizacje.
W Polsce były natomiast tylko 2 certyfikaty i 4 lokalizacje.
Nie należy więc przedstawiać ISO/IEC 42001 jako jednego z głównych segmentów polskiego rynku certyfikacji. Jest to obecnie niewielka nisza, interesująca przede wszystkim dlatego, że jednostki dopiero budują w niej kompetencje, akredytacje i pierwsze referencje.
Dodatkowy impuls stanowi europejska regulacja sztucznej inteligencji, ale ISO/IEC 42001 i AI Act pozostają odrębnymi mechanizmami. Certyfikacja systemu zarządzania AI nie jest automatycznym potwierdzeniem zgodności systemu AI z wymaganiami regulacyjnymi.
W kolejnych edycjach ISO Survey będzie można sprawdzić, czy zainteresowanie widoczne obecnie po stronie jednostek i rynku AI rzeczywiście przełoży się w Polsce na znaczący wzrost liczby certyfikatów.
ISO 9001 i ISO 14001 – nowy cykl dojrzałego rynku
Inny mechanizm działa przy dwóch największych klasycznych systemach zarządzania.
15 kwietnia 2026 r. opublikowano ISO 14001:2026, zastępując wydanie z 2015 r.
16 września opublikowano ISO 9001:2026. Nowe wydanie zwiększa m.in. nacisk na przywództwo, kulturę jakości i odpowiedzialność oraz doprecyzowuje podejście do ryzyk i szans. Organizacje posiadające certyfikat ISO 9001:2015 mają czas na przejście do 30 września 2029 r., natomiast od 31 marca 2028 r. nowe certyfikacje początkowe mają być prowadzone wyłącznie według wydania 2026. ISO.
Publikacja nowych wydań rozpoczyna kolejny kilkuletni cykl przejściowy, który nie sprowadza się wyłącznie do aktualizacji istniejących systemów. Okres przejścia jest również naturalnym momentem weryfikacji, czy organizacja nadal chce utrzymywać certyfikację. Zdecydowana większość organizacji przechodzi na nowe wydanie normy, jednak okres przejściowy ujawnia również pojedyncze, ale zauważalne przypadki rezygnacji z certyfikacji lub nieprzedłużania jej w kolejnym cyklu.
Takie zjawisko było widoczne również podczas poprzedniego przejścia z ISO 9001:2008 na ISO 9001:2015, zakończonego w 2018 r. Okres przejściowy działa więc jednocześnie jako impuls dla rynku i moment naturalnej weryfikacji bazy certyfikowanych organizacji – zwiększa aktywność związaną z aktualizacją systemów, szkoleniami i audytami przejściowymi, ale nie oznacza pełnej kontynuacji całej dotychczasowej bazy certyfikowanych organizacji.
Jednostki aktualizują kompetencje audytorów i procedury certyfikacyjne, organizacje planują moment przejścia, a rynek szkoleniowy otrzymuje nowy impuls popytowy. Więcej informacji: ISO 9001:2026 oraz jednostki certyfikujące ISO 9001 w Polsce.
Ceny, dostępność audytorów i terminy – co pokazują realne procesy
ISO Survey pokazuje liczbę certyfikatów, ale nie mówi wiele o warunkach, na jakich organizacje kupują certyfikację.
Tutaj ważnym źródłem informacji są procesy i oferty analizowane przez Certiget.
Analiza ofert prowadzona przez Certiget w 2026 r. wskazuje na wzrost cen certyfikacji. Zmiana jest widoczna przede wszystkim w stawkach za dzień audytowy oraz opłatach związanych z obsługą procesu certyfikacyjnego. Jej skala różni się pomiędzy jednostkami i standardami, ale porównanie podobnych procesów z wcześniejszymi okresami pokazuje wyraźnie wyższy poziom kosztów.
Drugim zjawiskiem jest dostępność audytorów i zmienność zespołów audytorskich.
W części jednostek nie stanowi to większego problemu, ale są też jednostki i zakresy, w których dostępność audytora z odpowiednimi kompetencjami technicznymi lub sektorowymi w terminie oczekiwanym przez klienta staje się ograniczeniem i przesuwa możliwy termin realizacji audytu.
Z perspektywy procesów obserwowanych przez Certiget znaczenie ma również rotacja i zmienna dostępność zespołów audytorskich. Audytorzy przechodzą do innych jednostek, ograniczają swoją aktywność, zmieniają zakres realizowanych audytów albo przestają być dostępni w dotychczasowym wymiarze. W praktyce oznacza to, że jednostka, która wcześniej dysponowała łatwo dostępnymi kompetencjami w danym sektorze, może z czasem mieć mniejszą elastyczność w planowaniu terminów i obsadzaniu zespołów audytowych.
Dostępność konkretnych kompetencji staje się więc zasobem rynkowym, a nie wyłącznie wewnętrzną kwestią organizacyjną jednostki certyfikującej. Dla klienta przekłada się to bezpośrednio na termin audytu, możliwość zachowania ciągłości zespołu audytowego, a w niektórych przypadkach również na koszt procesu.
Zmienia to sposób oceny ofert. Atrakcyjna cena może mieć mniejsze znaczenie, jeżeli możliwy termin certyfikacji nie odpowiada potrzebom organizacji. Cena, termin i rzeczywista dostępność właściwego zespołu audytowego powinny być analizowane łącznie. Pomocny może być kalkulator kosztów certyfikacji ISO.
Zmiany w jednostkach certyfikujących – nowe role, struktury regionalne i specjalizacje
Rok 2026 przyniósł kilka zauważalnych zmian personalnych i organizacyjnych w jednostkach certyfikujących działających w Polsce.
Najbardziej widoczne są zmiany w podziale odpowiedzialności pomiędzy struktury krajowe i regionalne, rozwój działalności szkoleniowej oraz budowanie nowych obszarów specjalizacji.
TÜV NORD – nowe kierownictwo
Jedną z wyraźniejszych zmian było objęcie kierownictwa działalności TÜV NORD w Polsce przez Przemysława Siudę.
We wrześniu firma przedstawiła go jako nowego Dyrektora Zarządzającego. W pierwszej rozmowie po objęciu funkcji wskazywał m.in. nowe technologie, odporność cyfrową, AI oraz ESG jako obszary dalszego rozwoju. Zmiana kierownictwa jest więc istotna nie tylko personalnie – pokazuje również obszary, które nowy zarząd wskazuje jako kierunki dalszego rozwoju działalności w Polsce.
TÜV SÜD – odpowiedzialność wykraczająca poza Polskę
W TÜV SÜD istotne jest nie tyle samo stanowisko Mieczysława Obiedzińskiego, który od wcześniejszych lat kieruje polską spółką, ile szerszy zakres jego odpowiedzialności.
Aktualne materiały TÜV SÜD przedstawiają go jako CEO kierującego działalnością TÜV SÜD w Polsce oraz osobę odpowiedzialną za Business Assurance w subregionie Europy Wschodniej. Jest to przykład łączenia odpowiedzialności za rynek krajowy z funkcją obejmującą szerszy region, co coraz częściej pojawia się w strukturach międzynarodowych grup TIC.
DNV – sprzedaż i szkolenia w nowych rolach
W DNV zmiany dotyczą zarówno zakresu geograficznego odpowiedzialności, jak i rozwoju działalności szkoleniowej.
W październiku 2026 r. Mariusz Wolski poinformował o objęciu funkcji Area Sales Manager, Central Europe, rozszerzając odpowiedzialność sprzedażową na poziom Europy Centralnej.
Równolegle Jarosław Jarosik objął stanowisko Sales & Training Development Manager oraz rolę lidera zespołu. Do jego zadań należy m.in. dalszy rozwój obszaru szkoleń oraz tworzenie nowych możliwości sprzedażowych. LinkedIn.
BSI – Aneta Sawicka przechodzi do regionalnej struktury szkoleń
Zmianę w obszarze szkoleń można wskazać również w BSI.
Od 1 lipca 2026 r. Aneta Sawicka objęła stanowisko Core Training Sales Manager for Northern Europe, kończąc kilkuletni etap pracy z polskim zespołem System Certification i przechodząc do regionalnej struktury szkoleniowej.
DNV i BSI pokazują tu podobny kierunek w jednym konkretnym obszarze: szkolenia są coraz wyraźniej rozwijane jako samodzielna linia biznesowa o strukturze wykraczającej poza pojedynczy rynek krajowy.
ISOCERT i Apave – przykład konsolidacji
W przypadku ISOCERT zmiany trzeba analizować szerzej niż wyłącznie przez odświeżenie identyfikacji wizualnej.
W styczniu 2025 r. Grupa Apave przejęła ISOCERT, wzmacniając działalność certyfikacyjną w Polsce. ISOCERT zachował własną markę, ale działa już w ramach międzynarodowej grupy, obok innych spółek Apave obecnych na polskim rynku. Apave.
Przejęcie jest konkretnym przykładem konsolidacji na polskim rynku. W 2026 r. bardziej widoczne od kolejnych dużych transakcji były jednak zmiany w podziale odpowiedzialności pomiędzy poziomem krajowym i regionalnym, rozwój działalności szkoleniowej oraz budowanie nowych specjalizacji.
Specjalizacje i nisze – ISO 19443 staje się realnym rynkiem w Polsce
Rosnące znaczenie specjalizacji dobrze widać na przykładzie energetyki jądrowej.
ISO 19443 określa wymagania dla systemów zarządzania jakością organizacji uczestniczących w łańcuchu dostaw sektora jądrowego i dostarczających produkty lub usługi ważne dla bezpieczeństwa jądrowego – ITNS. Norma rozwija ISO 9001 o wymagania właściwe dla sektora jądrowego. ISO.
Jeszcze kilka lat temu można było traktować ten obszar w Polsce głównie jako przygotowanie do przyszłego rynku. Dziś pojawiają się już konkretne akredytowane certyfikacje.
W 2024 r. APS Energia otrzymała pierwszy w Polsce certyfikat ISO 19443 dla polskiej firmy wydany przez ICR. ICR posiada w tym zakresie akredytację Korea Accreditation Board – KAB-NQ-02.
W 2025 r. akredytowany certyfikat wydało w Polsce również Bureau Veritas, a w styczniu 2026 r. certyfikat ISO 19443 przyznany przez tę jednostkę uzyskał Budimex. Bureau Veritas prowadzi tę działalność w oparciu o akredytację UKAS.
Pokazuje to istotną cechę rynku: akredytowana certyfikacja dostępna dla polskiej organizacji nie musi opierać się na akredytacji PCA. Znaczenie ma to, który podmiot prawny wydaje certyfikat oraz jaka akredytacja obejmuje konkretny program.
ISO 19443 wymaga również specjalistycznych kompetencji po stronie jednostki certyfikującej. ISO/TS 23406:2024 uzupełnia ISO/IEC 17021-1 o dodatkowe wymagania dotyczące audytowania i certyfikacji tego systemu. ISO.
ISO 19443 jest więc dobrym przykładem tego, jak w Polsce powstaje niewielki, ale realny i wysoko wyspecjalizowany segment certyfikacji, rozwijający się razem z konkretnym sektorem gospodarki i jego łańcuchem dostaw.
Global ACI – zmiana infrastruktury akredytacji
1 stycznia 2026 r. rozpoczęła działalność Global Accreditation Cooperation Incorporated – Global ACI, powstała z połączenia International Accreditation Forum i International Laboratory Accreditation Cooperation. PCA potwierdziło członkostwo w nowej organizacji. Polskie Centrum Akredytacji (PCA).
Zmiana jest istotna systemowo, ale nie zmienia podstawowej architektury akredytacji.
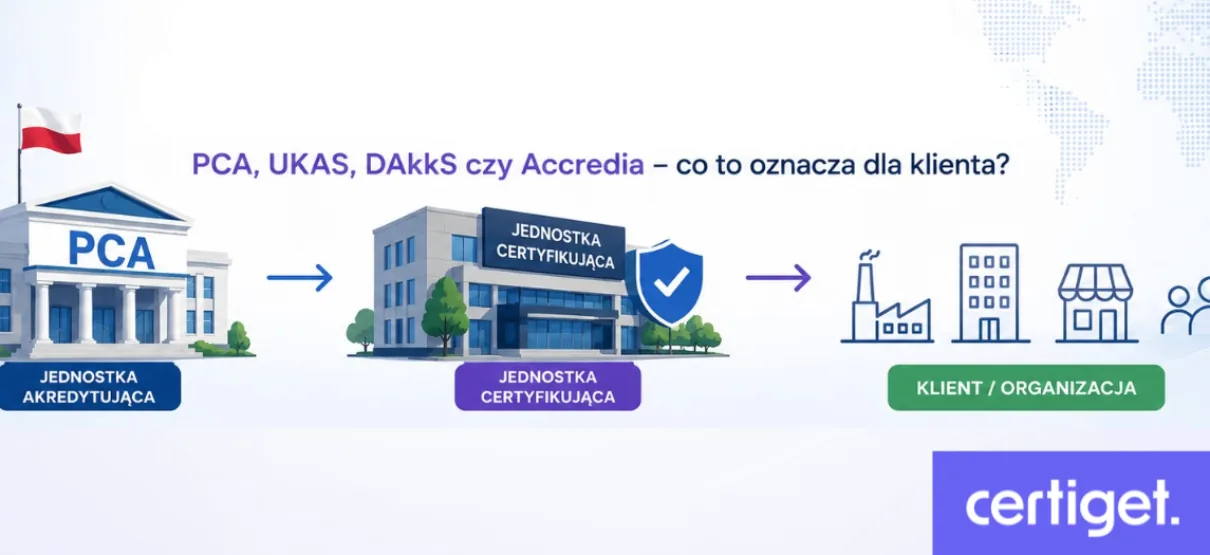
Global ACI nie zastępuje krajowych jednostek akredytujących. W Polsce pozostaje nią PCA, podobnie jak UKAS w Wielkiej Brytanii czy KAB w Korei. Global ACI działa na poziomie międzynarodowego systemu współpracy i wzajemnego uznawania.
Dla rynku ważny pozostaje więc cały łańcuch akredytowanej certyfikacji: kto wydaje certyfikat, w ramach jakiej akredytacji, czego dokładnie dotyczy jej zakres i w jakim systemie wzajemnego uznawania funkcjonuje dana jednostka akredytująca.
Przykład ISO 19443 dobrze pokazuje, dlaczego ma to praktyczne znaczenie. Polska organizacja może otrzymać akredytowany certyfikat w procesie realizowanym na rynku polskim, mimo że podstawą nie jest akredytacja PCA, lecz np. UKAS lub KAB. Więcej o tym, jak oceniać akredytację, wyjaśnia poradnik PCA, UKAS, DAkkS, Accredia i ANAB.
Certiget w 2026 roku – od katalogu do lepszego zrozumienia rynku
Zmienia się również sposób, w jaki organizacje poruszają się po rynku certyfikacji i podejmują decyzję o wyborze jednostki certyfikującej.
Jeszcze kilka lat temu w wielu procesach istotny wpływ na ten wybór miała firma doradcza odpowiedzialna za wdrożenie systemu zarządzania. Konsultant znał rynek, współpracował z jednostkami i często uczestniczył również w pozyskiwaniu ofert lub rekomendowaniu konkretnego podmiotu. Dziś coraz większe znaczenie ma niezależność samego procesu wyboru oraz możliwość wykazania, że konkretna jednostka została wybrana na podstawie porównania rzeczywistych warunków ofert, a nie wcześniejszych relacji z doradcą.
Organizacje częściej oczekują porównania kilku możliwości, przejrzystych kryteriów oraz rozdzielenia procesu wdrożenia od wyboru jednostki certyfikującej. Niezależność wyboru przestaje więc być wyłącznie deklaracją – może stać się elementem procesu, który da się udokumentować.
W tym kierunku rozwija się również Certiget. W 2026 r. platforma przeszła od prostego katalogu jednostek w stronę wyszukiwarki rynku oraz narzędzi pozwalających porównywać rzeczywiste różnice pomiędzy ofertami certyfikacji.
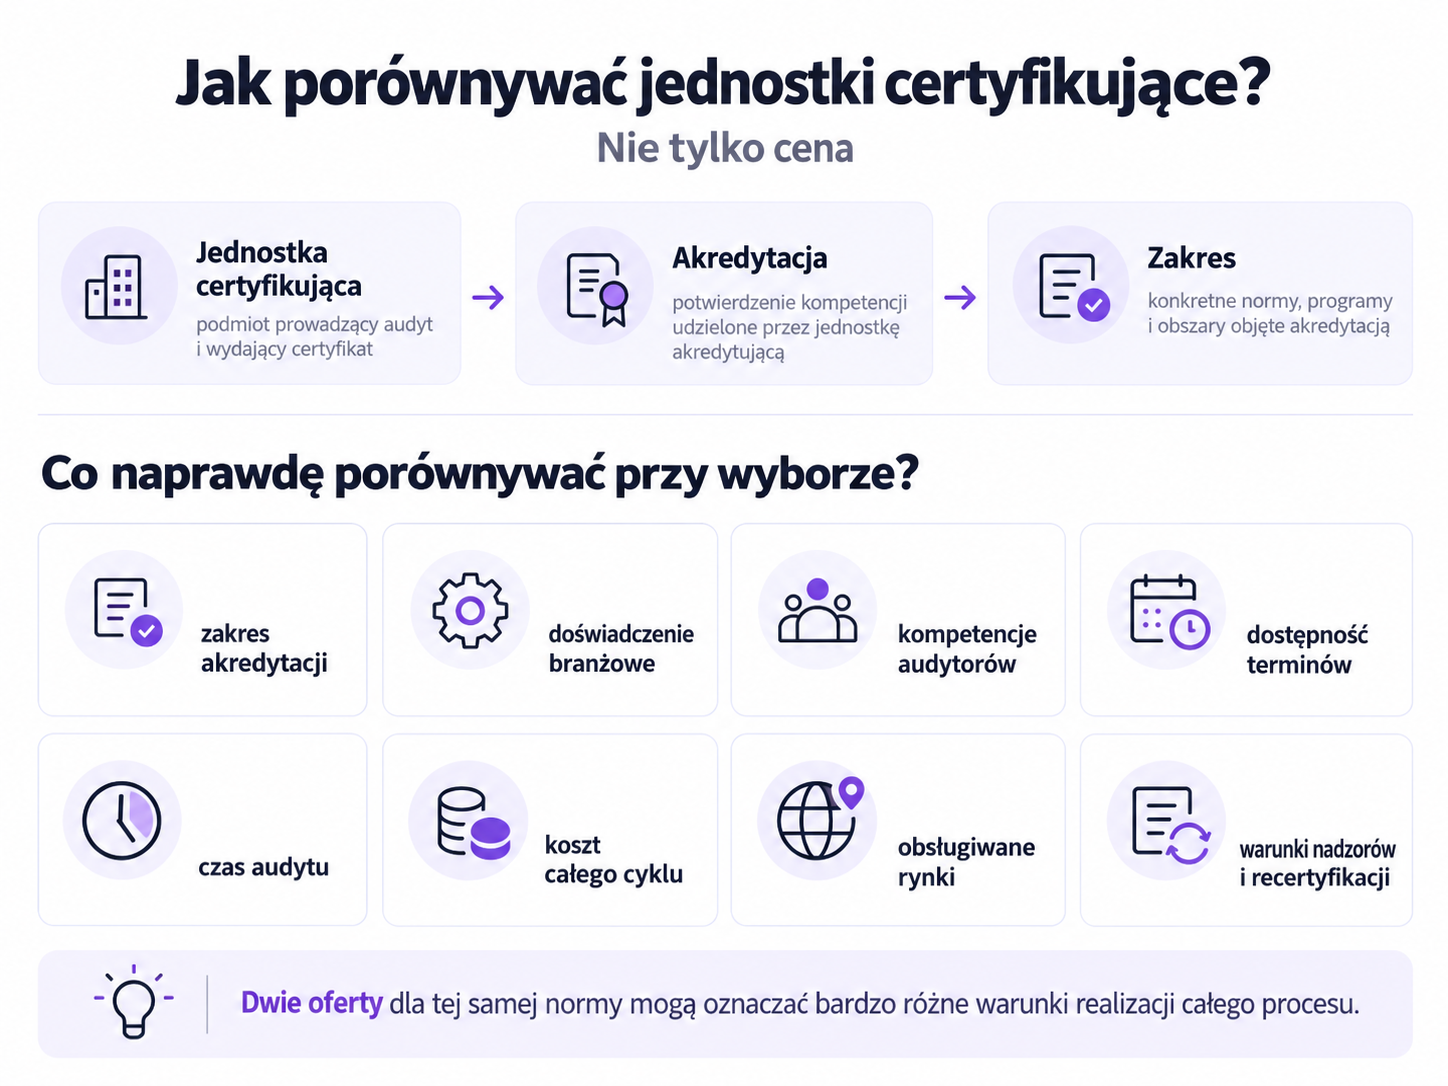
Katalog umożliwia coraz dokładniejsze wyszukiwanie jednostek według standardów, akredytacji, obsługiwanych rynków i innych parametrów. Kolejną warstwą jest porównanie samych ofert, ponieważ dwie propozycje dotyczące tej samej normy mogą znacząco różnić się czasem audytu, strukturą kosztów, podstawą akredytacji, dostępnością audytorów, terminem realizacji, doświadczeniem sektorowym czy warunkami całego cyklu certyfikacyjnego.
Celem jest więc przejście od pytania „kto certyfikuje?” do pytania „czym rzeczywiście różnią się dostępne możliwości i która z nich najlepiej odpowiada konkretnej organizacji?”
Nie chodzi przy tym o sprowadzenie jednostek certyfikujących do prostego rankingu cenowego. Przeciwnie – większa przejrzystość pozwala pokazać elementy, które wcześniej były dla klientów trudne do porównania: zakres akredytacji, kompetencje i doświadczenie branżowe, organizację procesu, dostępność właściwego zespołu audytowego, dodatkowe usługi czy specjalizacje jednostki.
Rzetelne porównanie może działać również na korzyść jednostek certyfikujących, ponieważ pozwala lepiej komunikować rzeczywiste przewagi oferty i ogranicza ryzyko, że wybór zostanie zdominowany wyłącznie przez cenę, wcześniejsze relacje lub zamknięty krąg rekomendacji.
Podobną logikę Certiget rozwija na rynku szkoleń. Kursy o podobnej nazwie mogą istotnie różnić się programem, długością, poziomem zaawansowania, grupą docelową, formą realizacji czy rezultatem szkolenia. Porównywalność nie powinna więc oznaczać ujednolicania ofert, lecz umożliwienie klientowi zrozumienia tych różnic i świadomego wyboru.
Kolejna zmiana: wyszukiwanie przez AI
Następny etap dotyczy sposobu wyszukiwania usług.
Coraz częściej użytkownik nie będzie sam przeglądał kilkunastu stron jednostek, lecz zleci systemowi AI zadanie w rodzaju:
„Znajdź jednostki certyfikujące ISO/IEC 27001 dla firmy IT w Polsce, sprawdź akredytację, doświadczenie i dostępne szkolenia.”
Aby agent AI mógł odpowiedzieć rzetelnie, oferta jednostki musi być opisana w sposób jednoznaczny i strukturalny.
Certiget rozwija więc dane o standardach, akredytacjach, rynkach, specjalizacjach i szkoleniach tak, aby oferta jednostek mogła być prawidłowo rozpoznawana i porównywana również przez systemy AI.
Dla jednostek certyfikujących oznacza to nowy wymiar widoczności. W przyszłości znaczenie może mieć nie tylko pozycja strony w Google, lecz również to, czy system AI jest w stanie poprawnie zinterpretować zakres działalności jednostki i uwzględnić ją w odpowiednim zapytaniu.
Osobną warstwą pozostają opinie. Certiget rozwija ich strukturę tak, aby doświadczenie klienta można było powiązać z konkretnym standardem oraz rodzajem procesu – np. certyfikacją początkową, nadzorem, recertyfikacją czy transferem.
W efekcie kierunek rozwoju można określić jako przejście od katalogu do uporządkowanej warstwy danych i wiedzy o rynku certyfikacji – użytecznej zarówno dla klientów, jak i dla samych jednostek certyfikujących.
Co zmiany z 2026 roku oznaczają dla klientów?
W 2026 r. wybór jednostki certyfikującej w Polsce wymaga szerszego spojrzenia niż tylko porównania ceny i sprawdzenia, czy dana norma znajduje się w jej ofercie. Coraz większe znaczenie ma to, kto rzeczywiście przeprowadzi audyt, w jakim terminie, na jakiej podstawie akredytacyjnej i na jakich warunkach zostanie zrealizowany cały cykl certyfikacyjny.
Przy ISO 9001 i ISO 14001 dodatkowym elementem staje się przejście na nowe wydania norm. Organizacja musi zdecydować, kiedy chce dokonać przejścia, jak połączyć je z audytem nadzoru lub ponowną certyfikacją oraz czy wybrana jednostka jest już przygotowana do realizacji procesu według nowych wymagań.
W przypadku ISO/IEC 27001 coraz większego znaczenia nabierają kompetencje techniczne i sektorowe audytorów oraz ich dostępność w oczekiwanym terminie. Szybki wzrost liczby certyfikatów zwiększa popyt na odpowiednie kompetencje, dlatego sama możliwość prowadzenia certyfikacji nie zawsze oznacza równie łatwą dostępność właściwego zespołu audytowego.
ISO/IEC 42001 znajduje się na zupełnie innym etapie rozwoju. Rynek jest nadal niewielki, dlatego szczególnego znaczenia nabiera doświadczenie jednostki, przygotowanie jej audytorów oraz dojrzałość programu certyfikacyjnego.
Jeszcze inaczej wygląda sytuacja w przypadku ISO 19443 i innych wyspecjalizowanych programów. Tutaj trzeba sprawdzić nie tylko, czy jednostka oferuje certyfikację, ale również jaki podmiot formalnie wydaje certyfikat i jaka akredytacja obejmuje konkretny zakres certyfikacji.
Ostatecznie decyzja coraz częściej wymaga spojrzenia na całość procesu: czas audytu, dostępność kompetencji, termin realizacji, strukturę kosztów, opłaty dodatkowe oraz warunki nadzorów i ponownej certyfikacji.
Dwie oferty dotyczące tej samej normy mogą więc wyglądać podobnie na pierwszej stronie, a w praktyce oznaczać zupełnie inne warunki współpracy przez cały cykl certyfikacyjny.
Rynek certyfikacji w Polsce 2026 – podsumowanie
Rok 2026 nie przyniósł jednej rewolucji. Przyniósł natomiast kilka zmian, które zachodzą równocześnie i coraz wyraźniej wpływają na sposób funkcjonowania rynku.
Najbardziej jednoznaczny sygnał daje ISO/IEC 27001. W porównywalnej bazie podmiotów uwzględnionych w ISO Survey liczba certyfikatów w Polsce wzrosła z 1410 do 2151, czyli o ponad 52%.
ISO 9001, ISO 14001 i ISO 45001 pozostają znacznie większymi i bardziej dojrzałymi segmentami rynku. Publikacja nowych wydań ISO 9001 i ISO 14001 rozpoczyna jednak kolejny kilkuletni cykl przejściowy, który zwiększy aktywność organizacji, jednostek certyfikujących i rynku szkoleniowego.
ISO/IEC 42001 znajduje się na drugim krańcu rynku. Dwa certyfikaty w Polsce na koniec 2025 r. pokazują, że zainteresowanie tą normą zdecydowanie wyprzedza jeszcze rzeczywistą skalę certyfikacji.
Równolegle NIS2 oraz obowiązki wynikające z Cyber Resilience Act zwiększają znaczenie cyberbezpieczeństwa, a rozwój energetyki jądrowej tworzy przestrzeń dla wyspecjalizowanego segmentu certyfikacji ISO 19443.
Zmieniają się również same jednostki certyfikujące. Widać zmiany w kierownictwie i podziale odpowiedzialności pomiędzy struktury krajowe i regionalne, rosnące znaczenie działalności szkoleniowej oraz konkretne procesy konsolidacyjne, takie jak przejęcie ISOCERT przez Apave.
Z procesów i ofert analizowanych przez Certiget wynika ponadto, że koszty certyfikacji rosną, a w części jednostek dostępność audytorów z odpowiednimi kompetencjami w oczekiwanym terminie wpływa już na możliwy czas realizacji procesu. Znaczenie ma przy tym nie tylko liczba audytorów, ale również zmiany w zespołach audytorskich i dostępność konkretnych kompetencji sektorowych.
Zmienia się także sposób wyboru jednostki certyfikującej. Coraz większego znaczenia nabiera niezależne porównanie ofert i możliwość wykazania, że wybór wynika z rzeczywistych warunków certyfikacji, a nie wyłącznie z ceny, wcześniejszych relacji czy zamkniętego kręgu rekomendacji. Jednocześnie coraz łatwiej analizować takie elementy jak zakres akredytacji, doświadczenie sektorowe, dostępność audytorów, warunki realizacji czy koszt całego cyklu certyfikacyjnego.
Polski rynek certyfikacji staje się więc bardziej specjalistyczny, bardziej zależny od dostępności właściwych kompetencji, a sam proces wyboru jednostki – coraz bardziej świadomy i możliwy do porównania.
Dlatego pytanie:
„Która jednostka certyfikuje tę normę?”
coraz częściej jest dopiero początkiem analizy.
Znacznie ważniejsze staje się:
„Która jednostka ma właściwą akredytację, odpowiednie kompetencje i dostępność oraz oferuje warunki najlepiej odpowiadające całemu cyklowi certyfikacji?”
To właśnie ta zmiana – bardziej niż pojawienie się pojedynczej nowej normy – może najmocniej kształtować rynek certyfikacji w Polsce w kolejnych latach.
Źródła
- ISO Survey 2025
- ISO/IEC 27001:2022
- ISO/IEC 42001:2023
- ISO 14001:2026
- ISO 9001:2026 – news and updates
- NIS2 i nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa
- Cyber Resilience Act – reporting obligations
- TÜV NORD – rozmowa z Przemysławem Siudą
- Mieczysław Obiedziński – TÜV SÜD
- DNV – kontakt Business Assurance: Mariusz Wolski
- Jarosław Jarosik – Sales & Training Development Manager w DNV
- Apave Group acquires ISOCERT in Poland
- ISO 19443
- ICR Polska – pierwszy certyfikat ISO 19443 dla polskiej firmy
- UKAS – zakres akredytacji Bureau Veritas Certification Holding SAS – UK Branch
- Budimex – certyfikat ISO 19443
- ISO/TS 23406:2024
- PCA – Jednolity system globalnej akredytacji